Cómo la autenticación multifactor realmente evita la toma de control de cuentas
En resumen: La MFA evita la toma de control de cuentas al exigir una segunda prueba de identidad incluso cuando te roban la contraseña. No toda la MFA ofrece el mismo nivel de seguridad. Las aplicaciones de autenticación son mejores que los códigos SMS, y las llaves físicas son mejores que ambas. Si la configuras mal, aun así pueden vulnerarte.
Lo que necesitas
- Una cuenta compatible con MFA (la mayoría lo son en 2024)
- Una aplicación de autenticación: Google Authenticator, Microsoft Authenticator o Authy
- Opcionalmente, una llave física de seguridad (YubiKey o similar) para cuentas de alto valor
- Acceso a la configuración de seguridad de tu cuenta
- Códigos de respaldo descargados y guardados en un lugar seguro, no solo en tu computadora
Paso 1: Entiende qué hace realmente la MFA internamente
Esta es la idea central. Una contraseña es un factor: algo que sabes. La MFA agrega un segundo factor, que puede ser algo que tienes (un teléfono o una llave física) o algo que eres (datos biométricos). Un atacante que robe tu contraseña aun así no puede entrar sin ese segundo factor.
¿Por qué es tan importante? Porque el relleno de credenciales está DESCONTROLADO. Los atacantes compran listas de combinaciones de nombres de usuario y contraseñas filtradas en mercados de la dark web y ejecutan scripts automatizados contra todos los servicios importantes. Si tu contraseña quedó expuesta en alguna filtración, la están probando ahora mismo. La MFA hace que toda esa clase de ataques falle al instante.
Las matemáticas son implacables para los atacantes. En lugar de descifrar un secreto, ahora tienen que comprometer dos elementos independientes, a menudo en dos dispositivos distintos y al mismo tiempo. Eso eleva tanto el costo de atacarte que la mayoría de los ataques automatizados simplemente busca objetivos más fáciles.
Para los negocios que manejan datos de clientes, esto no es una medida de higiene opcional. Es un nivel básico recomendado por autoridades reconocidas de ciberseguridad. Consulta la guía de CISA sobre la exigencia de autenticación multifactor y la guía de MFA de NIST para pequeños negocios para obtener más información. Nuestro equipo de ciberseguridad empresarial ve casos de toma de control de cuentas con regularidad, y casi todos podrían haberse bloqueado con MFA.
Paso 2: Elige el método de MFA adecuado (no todos ofrecen el mismo nivel de seguridad)
Aquí es donde la mayoría se equivoca. Activa la MFA, se siente protegida y elige la opción más débil disponible.
Códigos por mensaje SMS (los más débiles)
La MFA basada en SMS envía un código de seis dígitos a tu número de teléfono. Es mejor que nada, pero es vulnerable al intercambio fraudulento de SIM. Un atacante llama a tu operador, convence a un representante de que es tú y logra transferir tu número a su SIM. Ahora recibe tus códigos. Este ataque es más común de lo que crees y se dirige específicamente a personas con criptomonedas, correo electrónico empresarial o cuentas financieras.
Aplicaciones de autenticación (sólidas)
Aplicaciones como Microsoft Authenticator, Google Authenticator y Authy generan contraseñas de un solo uso basadas en el tiempo (TOTP). Estos códigos se actualizan cada 30 segundos y se generan localmente en tu dispositivo, sin necesidad de conexión de red. No se envía ningún código a través de la red del operador, lo que significa que un intercambio fraudulento de SIM no puede interceptarlos.
Esto es lo mínimo que deberías usar en cualquier cuenta importante.
Llaves físicas de seguridad (las mejores)
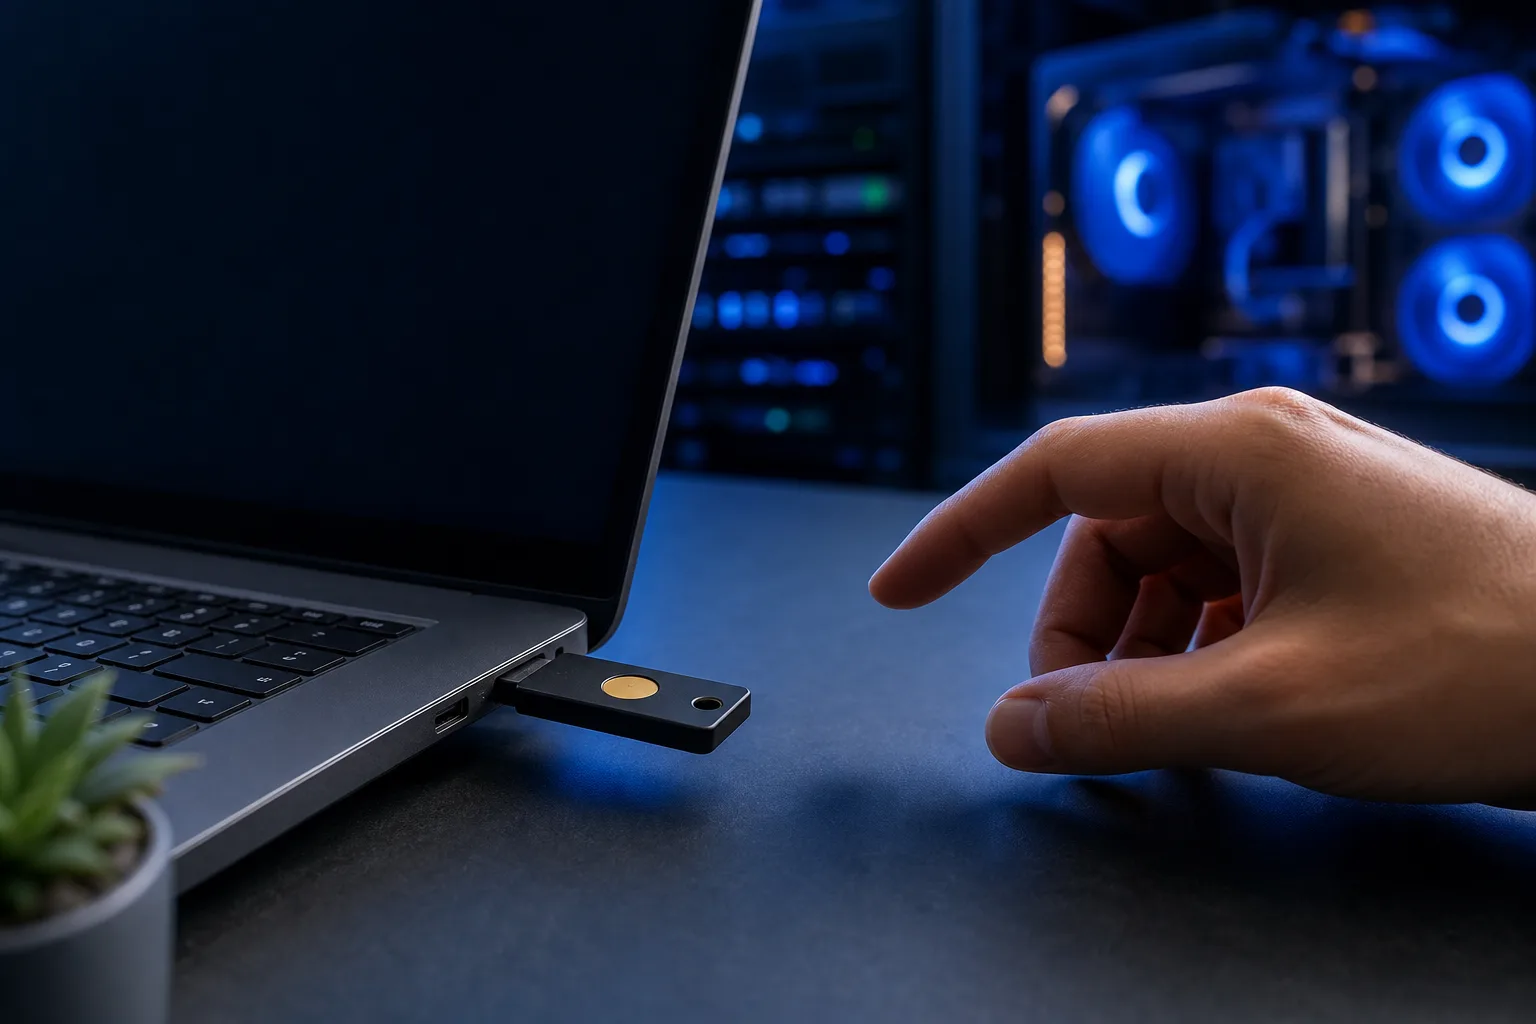
Una llave física como YubiKey se conecta mediante USB o se acerca mediante NFC. Utiliza un protocolo criptográfico de desafío y respuesta diseñado para resistir el phishing. Incluso si llegas a una página de inicio de sesión falsa perfecta, la llave no autenticará la sesión porque el dominio no coincide. Este es el estándar de oro para cuentas de alto valor: acceso de administrador, nómina y cualquier cuenta con datos financieros o de clientes.
Si tu negocio usa Microsoft 365, puedes exigir la autenticación con llave física en toda tu organización. Eso reduce considerablemente el riesgo.
Paso 3: Activa la MFA primero en tus cuentas más importantes
No intentes hacerlo todo de una vez. Prioriza en este orden:
- Correo electrónico: es la llave maestra. Los procesos para restablecer la contraseña de todo lo demás pasan por el correo electrónico. Si un atacante obtiene tu correo, también controla todas las demás cuentas.
- Cuentas bancarias y financieras: aquí la recompensa para los atacantes es evidente.
- Herramientas empresariales: Microsoft 365, Google Workspace, tu CRM, tu almacenamiento en la nube y tu VPN.
- Registradores de dominios y hosting: si alguien secuestra tu dominio, todo tu negocio queda fuera de línea.
- Redes sociales: el impacto es menor, pero aun así resulta doloroso y vergonzoso que las vulneren.
Entra a la configuración de seguridad de cada cuenta. Busca autenticación de dos factores, verificación en dos pasos o autenticación multifactor. El nombre varía, pero el concepto es el mismo. Actívala, elige tu método y no omitas guardar los códigos de respaldo.
¿Te preocupa que tu negocio esté a un clic de sufrir una filtración? Solicita una revisión de seguridad
Paso 4: Configura correctamente tu aplicación de autenticación
Abre la aplicación de autenticación en tu teléfono. En la configuración de seguridad de la cuenta, normalmente verás un código QR. Escanéalo con la aplicación. Esta comenzará de inmediato a generar códigos rotativos de 6 dígitos.
Ingresa el código actual para confirmar la vinculación. Listo. A partir de ahora, cada inicio de sesión requerirá tu contraseña y el código actual de la aplicación.
Hay un paso fundamental que la mayoría omite: guarda tus códigos de respaldo. Cada servicio genera un conjunto de códigos de respaldo de un solo uso cuando activas la MFA. Estos te permiten recuperar el acceso si pierdes tu teléfono. Imprímelos o guárdalos en un administrador de contraseñas. No te limites a tomarles una captura de pantalla y dejarla en tu teléfono, porque si pierdes el teléfono también pierdes los códigos.
Para los negocios con equipos remotos, este tipo de configuración funciona muy bien junto con el soporte remoto de un socio de TI administrado que pueda ayudar a aplicar y auditar las políticas de MFA en las cuentas de todo el personal.
Paso 5: Gestiona la recuperación de cuentas sin crear una puerta trasera
Esta es la parte engañosa. La forma en que configuras la recuperación de cuentas puede anular por completo la protección de tu MFA.
Si configuras como correo de recuperación una cuenta que NO tiene MFA, un atacante puede dirigirse primero a esa cuenta más débil y luego usarla para restablecer todo lo demás. Todas las cuentas de tu cadena de recuperación necesitan MFA.
También ten cuidado con las preguntas de seguridad. Si tu banco todavía ofrece opciones de recuperación como "apellido de soltera de tu madre" o "mascota de tu infancia", trata esas preguntas como contraseñas. Usa respuestas aleatorias sin sentido y guárdalas en un administrador de contraseñas. Las respuestas reales a esas preguntas suelen estar disponibles públicamente en las redes sociales.
Para los negocios, las políticas de recuperación de cuentas deben estar documentadas y bajo el control del área de TI, no quedar a criterio de cada empleado. Una configuración sólida de TI administrada incluirá políticas para gestionar el acceso de recuperación cuando un empleado se va o se pierde un dispositivo.
Errores comunes que arruinan la protección de tu MFA
Usar el mismo número de teléfono para la MFA por SMS en todas las cuentas. Un solo intercambio exitoso de SIM y todo se viene abajo.
Aprobar solicitudes de notificación push sin pensar. Microsoft Authenticator y aplicaciones similares ofrecen aprobaciones push, en las que solo tienes que tocar "Aprobar" en una notificación. Los atacantes envían solicitudes repetidas a las 3 a. m. con la esperanza de que apruebes una medio dormido. Aprueba únicamente las solicitudes que tú hayas iniciado explícitamente.
No activar la MFA en tu administrador de contraseñas. Tu administrador de contraseñas guarda todas tus demás credenciales. Debe tener la MFA más sólida que puedas usar, idealmente una llave física.
Omitir la MFA en las cuentas de administrador porque parece incómoda. Las cuentas de administrador son el objetivo de mayor valor. Necesitan más protección, no menos.
Perder tus códigos de respaldo y después perder también tu teléfono. Podrías quedar bloqueado de tus propias cuentas de forma permanente. Guarda los códigos de respaldo en un lugar físico y separado de tu dispositivo principal.
Pensar que la MFA significa que puedes reutilizar contraseñas débiles. La MFA reduce el daño de las contraseñas robadas, pero no hace aceptables las contraseñas deficientes. Usa un administrador de contraseñas y genera contraseñas únicas y seguras para cada cuenta.
Explicamos el panorama completo de la protección de cuentas empresariales en nuestros servicios de TI empresarial, incluida la auditoría de las cuentas de tu organización que están expuestas.
En conclusión
La MFA es la medida de seguridad individual de mayor impacto que la mayoría de las personas y los negocios no está aplicando correctamente. Activarla con códigos SMS es un comienzo, pero no es el objetivo final. Las aplicaciones de autenticación son el punto medio más práctico para la mayoría de las cuentas. Las llaves físicas valen el pequeño costo para cualquier cuenta en la que una filtración sería catastrófica.
La configuración tarda quizá 20 minutos para tus cuentas importantes. Esos 20 minutos bloquean el vector de ataque que compromete a la mayoría de las cuentas vulneradas.
Si administras un negocio y quieres que alguien audite realmente la seguridad de tus cuentas, aplique la MFA en todo tu equipo y supervise actividades de inicio de sesión sospechosas, eso es exactamente lo que hacemos en Fix My PC Store. Consulta nuestros servicios de ciberseguridad empresarial o programa una conversación con nosotros. Tus contraseñas ya están en algún lugar de internet. Asegúrate de que eso no importe.
¿Te preocupa que tu negocio esté a un clic de sufrir una filtración?
Solicita una revisión de seguridad clara y directa a un equipo local que ha limpiado las consecuencias más veces de las que quisiera.
Solicita una revisión de seguridad
Preguntas frecuentes
¿Pueden los atacantes eludir la MFA una vez activada?
Sí, pero es mucho más difícil. El intercambio fraudulento de SIM puede superar la MFA basada en SMS, y la ingeniería social puede engañar a los usuarios para que aprueben notificaciones push falsas. Por eso las aplicaciones de autenticación y las llaves físicas son opciones más sólidas. Ninguna medida de seguridad es imposible de vulnerar, pero la MFA eleva tanto el costo del ataque que la mayoría de los atacantes busca objetivos más fáciles.
¿Qué ocurre si pierdo mi teléfono y no puedo obtener mis códigos de MFA?
Por eso los códigos de respaldo son importantes. Cuando activas la MFA, cada servicio genera un conjunto de códigos de recuperación de un solo uso. Guárdalos en un lugar seguro y sin conexión, por ejemplo, impresos o en un administrador de contraseñas seguro con su propia MFA sólida. Sin códigos de respaldo, recuperar la cuenta puede ser un proceso lento y frustrante que implique verificar tu identidad con el servicio.
¿La MFA es obligatoria para los pequeños negocios o solo para las grandes empresas?
En realidad, los pequeños negocios son objetivos más frecuentes porque los atacantes suponen que tienen defensas más débiles. La MFA no es solo para las grandes empresas. Cualquier negocio que use correo electrónico, almacenamiento en la nube o banca en línea debería exigir MFA en todas sus cuentas, especialmente en las de administrador y las que permiten acceso financiero. El costo de configuración es bajo y la protección es considerable.
¿Activar la MFA hace más lento el proceso de inicio de sesión de mi equipo?
Un poco, pero los métodos modernos de MFA son rápidos. Aprobar una notificación push o ingresar un código de seis dígitos de una aplicación de autenticación agrega quizá 10 segundos al inicio de sesión. Las llaves físicas son aún más rápidas: solo hay que tocarlas una vez. Esa pequeña fricción vale la protección, y la mayoría de los usuarios se adapta en uno o dos días.
¿Qué cuentas deberían tener MFA activada sin falta?
Tu cuenta de correo electrónico es la más importante porque controla los restablecimientos de contraseña de todo lo demás. Después vienen las cuentas bancarias, el software empresarial como Microsoft 365, los registradores de dominios y el almacenamiento en la nube. Tu administrador de contraseñas también necesita MFA, ya que guarda las credenciales de todas tus demás cuentas. Empieza por estas antes de ocuparte de servicios menos importantes.
El diagnóstico de computadora cuesta $60 y se acredita a su reparación. Los clientes nuevos pueden obtenerlo gratis con nuestro cupón por correo electrónico (formulario en inglés).